Firibgarlikdan himoya
USDT yuborishdan oldin qabul qiluvchi manzilni qanday tekshirish kerak?
Manzilning boshi va oxiri bir xil bo‘lgani hech narsani isbotlamaydi: firibgarlar aynan shu odatga mo‘ljallangan o‘xshash manzil yaratadi. Manzilni qayerdan olish kerak, joylashtirgandan keyin nimani solishtirish, hamyon ogohlantirishi nimani bildiradi va yirik summadan oldin sinov o‘tkazmasi qanday qilinadi.
USDT yuborishdan oldin qabul qiluvchi manzilni qanday tekshirish kerak?
Kripto o‘tkazmasini bank o‘tkazmasidan ajratib turadigan asosiy narsa shu: manzil noto‘g‘ri bo‘lsa, pulni qaytarib beradigan hech kim yo‘q. Shuning uchun o‘tkazmadagi eng xavfli joy — tarmoq yoki komissiya emas, balki «Qabul qiluvchi manzil» maydoniga nima tushgani.
Qisqa javob
Manzilni nusxa olgandan keyin tekshiring, oldin emas. Hamyonda yoki birjada manzilni joylashtirgach, uni manba bilan belgima-belgi, ayniqsa o‘rta qismidan solishtiring. Doimiy manzillarni hamyonning manzillar kitobiga yoki birjaning oq ro‘yxatiga saqlang va keyin har safar tarixdan nusxa olmang.
Nega manzilning faqat boshi va oxiri yetarli emas
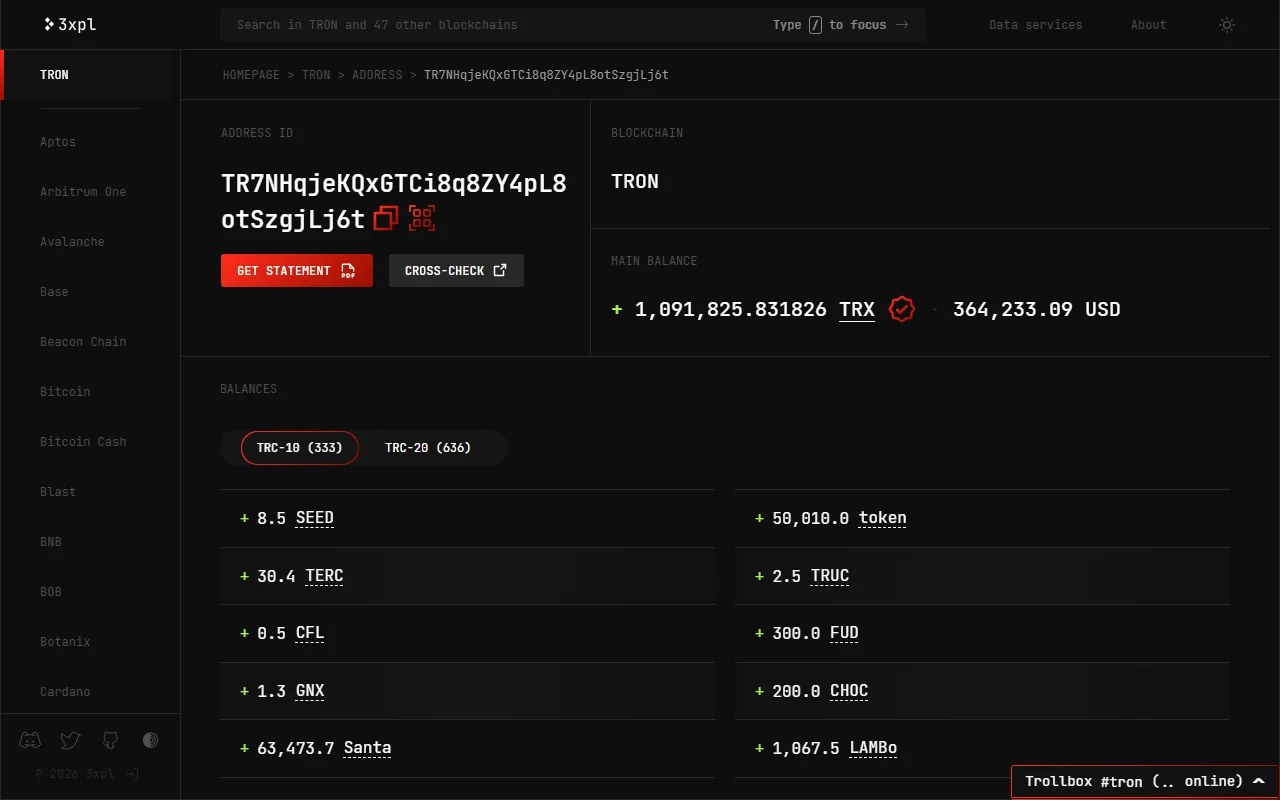
Hamyonlar va explorer’lar uzun manzilni qisqartirib ko‘rsatadi: TR7NHq…zgjLj6t kabi. Odam manzilni shu ko‘rinishda eslab qoladi — boshidagi va oxiridagi bir necha belgi bo‘yicha. Aynan shu odat hujum nuqtasiga aylangan.
MetaMask’ning rasmiy yordam sahifasida bu sxema «address poisoning» deb ataladi: firibgar sizning o‘tkazmalaringizni kuzatib turadi, so‘ng maxsus generator bilan sizning (yoki siz pul yuboradigan odamning) manziliga boshi va oxiri bir xil bo‘lgan manzil yaratadi va shu manzildan sizga qiymati nolga teng kichik o‘tkazma yuboradi. Maqsad bitta: keyingi safar manzilni tranzaksiya tarixidan nusxa olganingizda, siz o‘xshash qatorni tanlab yuborasiz.
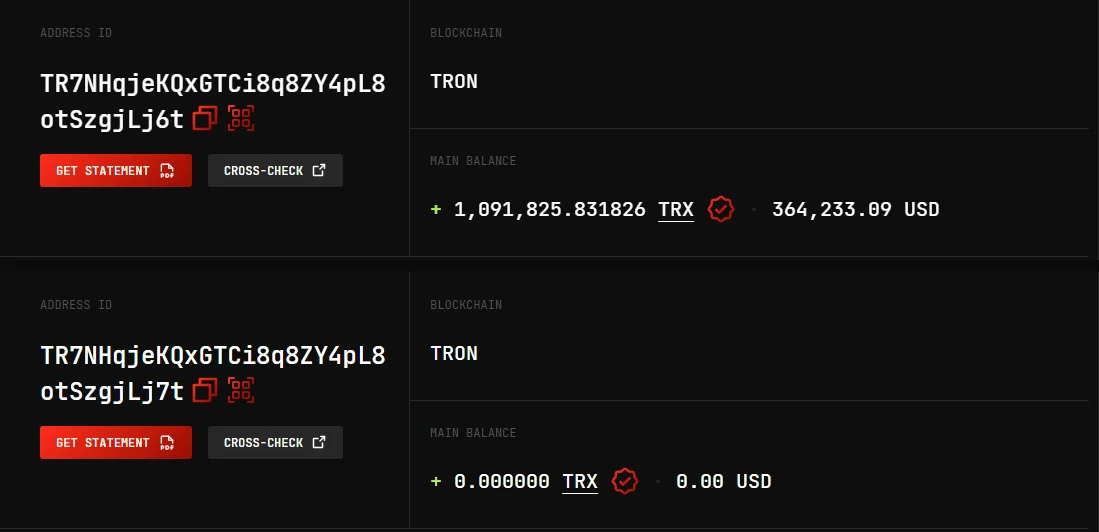
Yuqoridagi ikki manzil faqat oxirgi qismidagi bitta belgi bilan farq qiladi. Qisqartirilgan ko‘rinishda ularni ajratib bo‘lmaydi, lekin bu butunlay boshqa hisob.
Bu yerda muhim nuans bor. TRON manzillari Base58Check formatida bo‘lib, ichida nazorat yig‘indisi (checksum) bor — TRON hujjatlarida manzil T bilan boshlanuvchi 34 belgili qator sifatida ta’riflanadi. Shu sababli manzilni qo‘lda terishda adashsangiz, hamyon ko‘pincha «noto‘g‘ri manzil» deb rad etadi. Ammo firibgar yaratgan o‘xshash manzil haqiqiy va checksum’dan muammosiz o‘tadi — uni hech bir dastur «xato» deb aytmaydi.
Manzil qanday qilib almashib qoladi
1. Tranzaksiya tarixidan nusxa olish. Eng keng tarqalgani — yuqorida tasvirlangan sxema. Shuning uchun hamyon tarixi manzil manbasi emas.
2. Buferni almashtiradigan zararli dastur. MetaMask buni «clipboard hacking» deb ataydi: qurilmaga tushgan skript bufer almashinuv xotirasini kuzatib turadi va unda manzilni ko‘rsa, o‘zinikiga almashtiradi. Siz to‘g‘ri manzilni nusxa olasiz, lekin maydonga boshqasi joylashadi. Tekshirish usuli oddiy: manzilni nusxa olib, oddiy matn muharririga (Windows’da Notepad, telefonda Notes) joylashtiring va solishtiring.
3. Chatdagi «yangilangan rekvizit». Telegram yoki WhatsApp’da savdolashayotgan bo‘lsangiz, «eski manzil ishlamayapti, mana yangisi» degan xabar klassik firibgarlik belgisi. Manzil o‘zgarganini faqat ovozli qo‘ng‘iroq yoki boshqa kanal orqali tasdiqlang.
Yuborishdan oldingi tekshiruv tartibi
- Manzilni manbadan oling — qabul qiluvchining hamyonidagi «Receive» ekranidan yoki birjaning depozit sahifasidan. Tarixdan yoki eski skrinshotdan emas.
- Joylashtirgandan keyin solishtiring. Boshidagi 4 ta va oxiridagi 4 ta belgi yetarli emas: o‘rtadagi 6–8 belgini ham tekshiring.
- Tarmoq manzil formatiga mos kelishini ko‘ring.
Tbilan boshlanadigan 34 belgili manzil — TRON;0xbilan boshlanadigan 42 belgili manzil — Ethereum, BSC va boshqa EVM tarmoqlari. Tarmoq nomlari interfeyslarda har xil yozilishi mumkinligini tarmoq nomlari har xil yozilsa qanday tekshirish kerakligi haqidagi qo‘llanmada ko‘rib chiqqanmiz. - Hamyon ogohlantirishini o‘qing. MetaMask hujjatlariga ko‘ra, dastur yuborilayotgan manzil ilgari ishlatilgan manzilga juda o‘xshash bo‘lsa (masalan, dastlabki va oxirgi to‘rt belgi bir xil, o‘rtasi boshqa) o‘tkazmani to‘xtatuvchi ogohlantirish chiqaradi, mutlaqo yangi manzilga yuborayotganingizda ham eslatma beradi. Bu oynani «OK» deb yopib yubormang.
- Doimiy manzilni saqlang. MetaMask’da «Contacts» ro‘yxatiga qo‘shing, birjada esa yechib olish manzillarini oq ro‘yxatga kiriting — birja hisobini himoya qilish bo‘yicha qo‘llanmada bu sozlama batafsil tushuntirilgan.
Explorer nimani ko‘rsatadi va nimani ko‘rsatmaydi
Manzilni blockchain explorer’da ochib ko‘rish foydali, lekin cheklovini bilib qo‘ying: explorer manzil «to‘g‘ri» yoki «noto‘g‘ri» ekanini aytmaydi. U faqat shu manzilda nima borligini ko‘rsatadi. Yuqoridagi tasvirdagi o‘zgartirilgan manzil ham xato sifatida emas, balki oddiy bo‘sh hisob sifatida ochiladi.
Shunga qaramay ikkita signal ish beradi: siz katta summa yubormoqchi bo‘lgan manzilda umuman tarix bo‘lmasa yoki faqat qiymatsiz kichik o‘tkazmalar ko‘rinsa, to‘xtab, manzilni qayta tasdiqlang. Explorer bilan ishlash tartibini TxID va blockchain explorer orqali tranzaksiyani tekshirish qo‘llanmasida ko‘rsatganmiz. Shartnoma manzillarini tekshirish esa alohida mavzu: token contract address qanday tekshirilishi haqida ham maqolamiz bor.
Katta summani yuborishdan oldin sinov o‘tkazmasi
Yangi manzilga birinchi marta yuborayotgan bo‘lsangiz, avval kichik summa (masalan, 1–5 USDT) yuboring, qabul qiluvchidan tushganini tasdiqlatib oling, keyin qolganini yuboring. Bu usul komissiyani ikki marta to‘lashni talab qiladi, shuning uchun uni har bir o‘tkazmada emas, yirik summalarda qo‘llang.
Nol qiymatli notanish o‘tkazmalar yoki hamyonga o‘z-o‘zidan kelib qolgan tokenlar ko‘rinsa, ularga tegmang — hamyonga noma’lum token yoki NFT kelganda nima qilish kerakligi alohida tushuntirilgan.
Agar pul allaqachon noto‘g‘ri manzilga ketgan bo‘lsa
Tasdiqlangan blokcheyn o‘tkazmasini bekor qilib bo‘lmaydi va «qaytarish» tugmasi mavjud emas. Qabul qiluvchi notanish shaxs bo‘lsa, mablag‘ni qaytarish ehtimoli juda past. Birinchi sutkada nima qilish mumkinligi — dalillarni yig‘ish, murojaat qilish tartibi va «pulingizni qaytarib beramiz» deganlar nega ikkinchi firibgarlik ekani — kripto firibgarligidan keyingi birinchi 24 soat haqidagi maqolada yozilgan.
Qisqacha
Manzilni nusxa olish emas, joylashtirgandan keyin solishtirish xavfsizlikni ta’minlaydi. O‘rtadagi belgilarni tekshiring, manzilni tranzaksiya tarixidan olmang, doimiy manzillarni manzillar kitobi yoki oq ro‘yxatda saqlang va yirik summadan oldin sinov o‘tkazmasini qiling.
Manbalar
- MetaMask Help Center — Address poisoning scams: https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/address-poisoning-scams/
- MetaMask Help Center — Clipboard hacking: https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/clipboard-hacking/
- TRON Developer Hub — Account (manzil formatlari, Base58Check): https://developers.tron.network/docs/account